
CAPTCHAS falsos: cuidado con las páginas de verificación que propagan malware

Analizando noticia con IA…espere un momento
RESUMEN
Los bots desempeñan un papel importante en el panorama actual de Internet y, si bien, algunos como los rastreadores y motores de búsqueda de Google, tienen fines legítimos, cerca de un 40% son clasificados como maliciosos.
Los bots pueden utilizarse para actividades dañinas, desde la difusión de discursos polarizantes en las redes sociales hasta ataques distribuidos de denegación de servicio (DDoS) y el secuestro de cuentas.
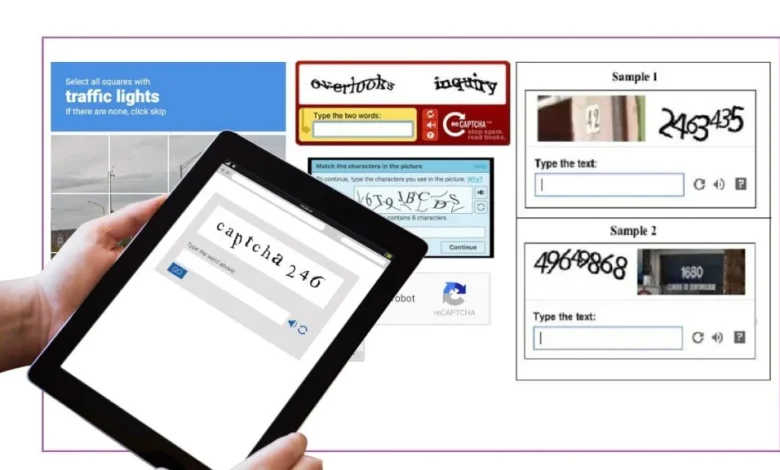
Si bien una herramienta utilizada por los sitios web para detener a estos bots son los CAPTCHA, ESET, compañía líder en detección proactiva de amenazas, explica que esto no quita que sea importante prestarles atención debido a que existen páginas de verificación falsas que se utilizan para distribuir malware.
“Cuando se está frente a un CAPTCHA solemos seguir las instrucciones y hacer clic sin pensar demasiado. Al fin y al cabo, se supone que mantiene alejados a los bots, pero no siempre es así. En algunos casos, la propia página es falsa y puede meterte en problemas”, comenta Camilo Gutiérrez Amaya, jefe del Laboratorio de Investigación de ESET Latinoamérica.
Las amenazas que utilizan CAPTCHA ocultan sus acciones maliciosas, tanto a quien los utiliza, como al software de seguridad, empleando herramientas legítimas de Windows para pasar desapercibidos.
Esta estrategia de verificadores falsos funciona por varias razones:
-
La familiaridad con el proceso y la confianza que se tiene en los CAPTCHA como forma legítima de mantener la seguridad en Internet.
-
Cierta impaciencia que se puede tener al navegar, ya que a menudo solo se quiere acceder al contenido que se desea y el CAPTCHA se ve como un obstáculo, lo que provoca seguir las instrucciones sin cuestionarlas.
-
La costumbre a realizar múltiples pasos de verificación online, como ocurre, por ejemplo, al realizar pagos por Internet.
Hay varias formas de exponerse a un CAPTCHA malicioso. Puede ser un engaño para que haga clic en un enlace malicioso recibido a través de un correo electrónico de phishing, un SMS o un mensaje de redes sociales.
Con el avance de la inteligencia artificial (IA), este tipo de amenaza está creciendo rápidamente.
Las herramientas de IA generativa han ayudado a los ciberdelincuentes a escalar los ataques de ingeniería social produciendo mensajes con un lenguaje casi perfecto y en varios idiomas al mismo tiempo.