
La paradoja de la ciberseguridad: más inversión, más pérdidas de datos

Analizando noticia con IA…espere un momento
RESUMEN
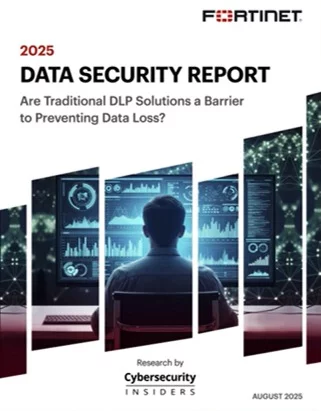
El Informe de Seguridad de Datos 2025 de Fortinet y Cybersecurity Insiders reveló una contradicción inquietante: aunque las organizaciones invierten más en ciberseguridad y adoptan prácticas más inteligentes, la pérdida de datos continúa aumentando.
El estudio muestra que el 72% de las organizaciones incrementó sus presupuestos destinados a la protección de datos y al control de riesgos internos en el último año. Sin embargo, casi la mitad de las empresas reportaron pérdidas financieras sustanciales asociadas a incidentes con información privilegiada.
En total, el 77% de las compañías sufrió al menos un episodio de pérdida de información en los últimos 18 meses, y más de la mitad reconoció seis o más incidentes en ese mismo período.
La raíz del problema, según el informe, está en las limitaciones de las herramientas de Prevención de Pérdida de Datos (DLP) tradicionales. Estas soluciones fueron diseñadas para escenarios perimetrales y entornos más simples, pero hoy resultan insuficientes frente a la nube, las plataformas SaaS y el auge de la IA generativa.
El gasto crece, pero la seguridad real no mejora. El 41% de las organizaciones estimó pérdidas por incidentes entre 1 y 10 millones de dólares, y un 9% superó los 10 millones en un solo caso.
Además, el impacto no es solo financiero: un 43% de las empresas sufrió daños reputacionales y un 39% interrupciones operativas, lo que demuestra que la pérdida de datos es también un riesgo de negocio y no solo un asunto técnico.
Los sistemas DLP heredados carecen de visibilidad sobre cómo los empleados interactúan con los datos, ignoran el contexto de esos usos y operan de forma aislada, sin integrar correo, red, nube y endpoints. Esto provoca alertas inconexas y una falsa sensación de control.
Fortinet advierte que la clave no es solo registrar que un archivo salió de la organización, sino saber quién lo envió, por qué y en qué circunstancias. El contexto es lo que permite distinguir entre un error humano y una acción maliciosa.
El informe resalta que las nuevas generaciones de DLP deben incorporar análisis de comportamiento (66% lo considera prioritario), visibilidad inmediata (61%) y supervisión de SaaS e IA en la sombra (52%).