
Microsoft desarticula red cibercriminal que envió más de 1.000 millones de mensajes fraudulentos

Analizando noticia con IA…espere un momento
RESUMEN
Microsoft, en colaboración con la Agencia Nacional de Policía de Japón (NPA) y la organización Health-ISAC, desarticuló tres componentes fundamentales de una red internacional de ciberdelincuencia responsable de facilitar el envío de más de 1.000 millones de mensajes fraudulentos y generar decenas de millones de dólares en beneficios.
La investigación comenzó en 2025, después de detectarse una ola de engaños y fraudes en Japón. Lo que inicialmente parecía una serie de ataques individuales contra consumidores y empresas condujo al descubrimiento de un amplio mercado criminal en idioma chino, donde se comercializaban cuentas, servicios de alojamiento y herramientas para crear páginas web falsas e identidades digitales.
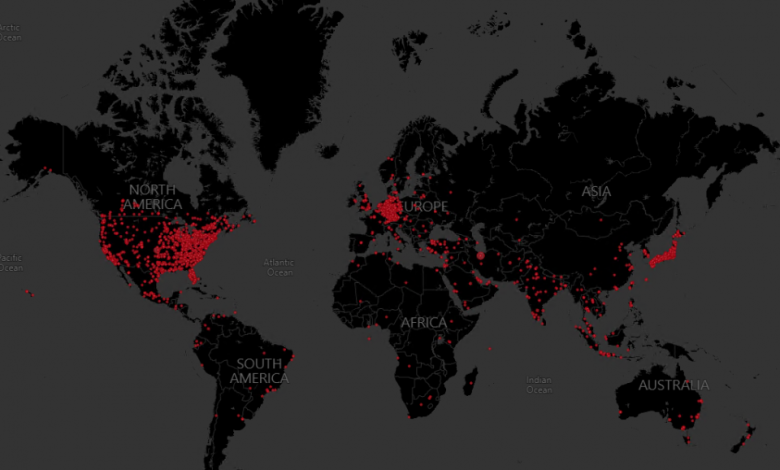
Según los datos publicados por Microsoft, desde enero de 2026 los servicios identificados como YAM Store, CoGUI e Iron Man facilitaron conjuntamente más de 1.000 millones de mensajes fraudulentos dirigidos a más de 75.000 organizaciones de todo el mundo. De ese volumen, más de 750 millones de mensajes estuvieron dirigidos directamente a clientes de la compañía tecnológica.
La operación contó también con la participación del Centro de Control de Cibercrímenes de Japón, Resecurity, Cloudflare, Oracle, Proofpoint y TRM Labs. Además, Microsoft compartió información con el Servicio Secreto de Estados Unidos y otras fuerzas de seguridad internacionales.
Tres servicios utilizados para ejecutar fraudes
La investigación identificó funciones diferenciadas dentro de la infraestructura criminal.
CoGUI ofrecía sitios web y mensajes prediseñados para suplantar a empresas, bancos y organismos gubernamentales, con el propósito de obtener contraseñas y datos financieros de las víctimas.
YAM Store funcionaba como una tienda digital en la que los delincuentes adquirían herramientas para ejecutar estafas y cuentas fraudulentas de Microsoft y Google.
En algunos casos, los operadores compraban dominios de internet que habían pertenecido a organizaciones legítimas y cuyo registro había caducado. Después reconstruían sus páginas web para aparentar que seguían activas y obtener cuentas que posteriormente vendían a través de YAM Store. Entre los sectores afectados figuraban organizaciones sin ánimo de lucro y entidades educativas.
El tercer componente, Iron Man, sustituyó progresivamente a CoGUI mediante una plataforma de suplantación más avanzada, con acceso a más de 2.300 plantillas que imitaban a bancos, aerolíneas, hospitales, organismos de transporte, policías y agencias gubernamentales de más de 150 países.
Incautan dominios y bloquean miles de cuentas
La intervención se ejecutó mediante una orden judicial de un tribunal federal de Estados Unidos para el Distrito Sur de Florida. Con esa autorización, Microsoft y Health-ISAC incautaron y redirigieron los dominios clave de YAM Store, CoGUI e Iron Man.
Como parte de las medidas adoptadas, desactivaron más de 20.000 cuentas asociadas a YAM Store y bloquearon más de 100.000 dominios utilizados para actividades fraudulentas y de suplantación de identidad.